Du nimmst dein Handy zur Hand, um eine Preisliste anzusehen oder eine Dienstleistung zu bezahlen. Ein Link erscheint, du öffnest ihn und wenige Sekunden später fordert eine Seite deine Kreditkartendaten an. Woher weißt du, dass du auch wirklich auf der richtigen Seite gelandet bist?
QR-Codes ersparen uns das Tippen. Genau das machen sich Betrüger zunutze: Das Ziel ist in einem Muster versteckt, das wir mit bloßem Auge nicht lesen können. Eine vertraute Umgebung, ein Logo oder unsere Eile können den nächsten Klick als selbstverständlich erscheinen lassen.
Im Microsoft Digital Defense Report 2026 werden über 145 Millionen Erkennungen von Phishing-Angriffen über QR-Codes durch Microsoft Defender für Office 365 zwischen Juli 2025 und Juni 2026 aufgeführt. Es handelt sich hierbei um Erfassungen in diesem spezifischen System, nicht um eine entsprechende Anzahl von Opfern oder nachgewiesene finanzielle Verluste.
Was ist „Quishing“ – einfach erklärt
Es handelt sich um Phishing, bei dem ein QR-Code verwendet wird, um dich in die Falle zu locken. Anstelle eines Links in einer Nachricht siehst du ein kleines Quadrat, das sich auf einem ausgedruckten Blatt Papier, einem Aufkleber oder einem Bildschirm befinden kann. Die Seite, die sich öffnet, kann einen bekannten Dienst imitieren und nach Informationen fragen.
Die Tatsache, dass die Kamera einen Code erkannt hat, sagt nichts darüber aus, wer ihn erstellt hat. Auf dem iPhone zeigt die Kamera-App beispielsweise einen Link zu dem erkannten Inhalt an. Das Erkennen und das Öffnen des Links sind Schritte, bei denen Vorsicht geboten ist.
Der Aufkleber, der das Ziel ändern kann
Die US-amerikanische FTC hat vor Fällen gewarnt, in denen Betrüger QR-Codes von Parkuhren mit ihrem eigenen Code überklebt haben. Die Warnung bedeutet nicht, dass jeder QR-Code im öffentlichen Raum verdächtig ist. Sie zeigt jedoch, warum wir auch auf den physischen Standort achten müssen.
Achte darauf, ob sich ein zweiter Aufkleber über dem ursprünglichen befindet, ob der Code schlampig aufgeklebt wurde oder ob Unstimmigkeiten mit der übrigen Beschilderung bestehen. Ein sauberer Druck allein reicht nicht aus, um einem Code zu vertrauen. Wenn dir etwas verdächtig vorkommt, frag den Verantwortlichen, anstatt die Zahlung „einfach mal auszuprobieren“.
Die fünf Überprüfungen, bevor du Informationen preisgibst
- Betrachte den Kontext. Hast du diesen QR-Code erwartet? Hat er etwas mit dem zu tun, was du gerade tun willst, oder tauchte er plötzlich zusammen mit einer Drohung, einem Geschenk oder einem angeblich dringenden Problem auf?
- Schau dir die tatsächliche Adresse an. Wenn eine Vorschau angezeigt wird, lies sie durch. Achte auf kleine Abweichungen bei den Buchstaben. Wenn die Adresse abgeschnitten ist oder du das Ziel nicht verstehst, nutze einen anderen Weg.
- Prüfe, ob die Anfrage Sinn ergibt. Warum sollte eine einfache Verzeichnisansicht ein E-Mail-Passwort erfordern? Warum sollte ein Informationsblatt die Installation einer App verlangen?
- Verlasse dich nicht nur auf das Erscheinungsbild. Ein kopiertes Logo ist kein Identitätsnachweis. Auch HTTPS garantiert nicht, dass das Unternehmen hinter der Seite seriös ist: Es weist lediglich auf eine verschlüsselte Verbindung hin.
- Lass dir die Informationen über einen bekannten Kanal bestätigen. Für Konten und Zahlungen öffne die App, die du bereits nutzt, oder rufe die bekannte offizielle Website auf. Rufe nicht die Telefonnummer an, die in der verdächtigen Nachricht angegeben ist.
Ein Beispiel aus dem Alltag, das du dir merken solltest
Stell dir vor, du bist in einem Geschäft und scannst einen QR-Code für den Katalog. Die Seite fordert dich zunächst auf, dich mit E-Mail-Adresse und Passwort anzumelden. Die Frage ist nicht, ob der Bildschirm professionell aussieht. Die Frage ist, warum diese Informationen für einen so einfachen Vorgang benötigt werden.
Frag das Personal, ob das tatsächlich der Ablauf ist. Eine kurze Klarstellung kann dir viel größeren Ärger ersparen.
Wenn du bereits gescannt hast, schau dir genau an, was du gemacht hast
- Du hast nur die Vorschau angesehen: Fahre nicht mit einem zweifelhaften Ziel fort. Das Erscheinen eines Links ist kein Beweis für einen Verstoß.
- Du hast eine Seite geöffnet, ohne Daten anzugeben: Schließe sie. Akzeptiere keine Downloads, Installationen oder Berechtigungen. Das bloße Öffnen reicht nicht aus, um darauf zu schließen, dass dein Konto gehackt wurde.
- Du hast dein Passwort preisgegeben: Melde dich über den offiziellen Dienst an, ändere es und überprüfe die Aktivitäten, die verbundenen Geräte und die Daten zur Passwortwiederherstellung. Ändere es auch überall dort, wo du es sonst noch verwendet hast.
- Du hast Zahlungsdaten angegeben oder eine Transaktion autorisiert: Wende dich umgehend über einen offiziellen Kanal an deine Bank und erkläre, was passiert ist.
- Du hast etwas installiert: Das Gerät muss überprüft werden. Installiere kein zusätzliches „Reinigungstool“, das dir dieselbe verdächtige Seite vorschlägt.
Google weist in seinen Anleitungen für gehackte Konten darauf hin, Sicherheitsvorfälle, Geräte und Wiederherstellungsinformationen zu überprüfen. Das Ändern des Passworts ist wichtig, aber du solltest auch prüfen, was sich sonst noch geändert haben könnte.
Wenn du in deinem Unternehmen QR-Codes verwendest
Hilf dem Kunden zu erkennen, was sich öffnen wird: Schreibe neben den Code die offizielle Adresse und den Zweck des Codes. Überprüfe die Ausdrucke vor Ort und teste den Ablauf nach Änderungen. Füge keine unnötigen Schritte ein, bei denen ohne triftigen Grund Informationen abgefragt werden.
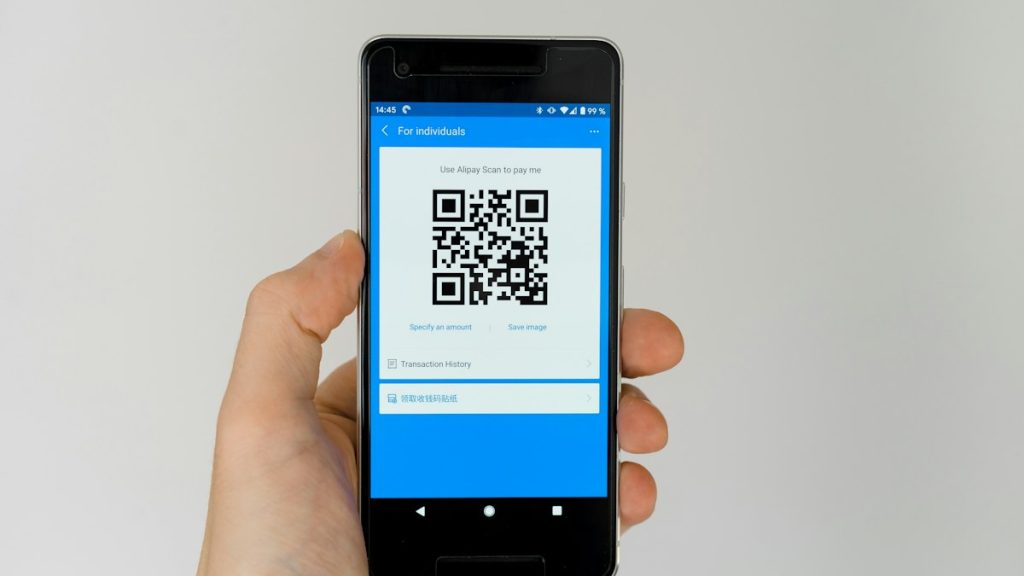
Beispielfoto: Markus Winkler / Unsplash. Es handelt sich nicht um einen dokumentierten Betrugsfall.