
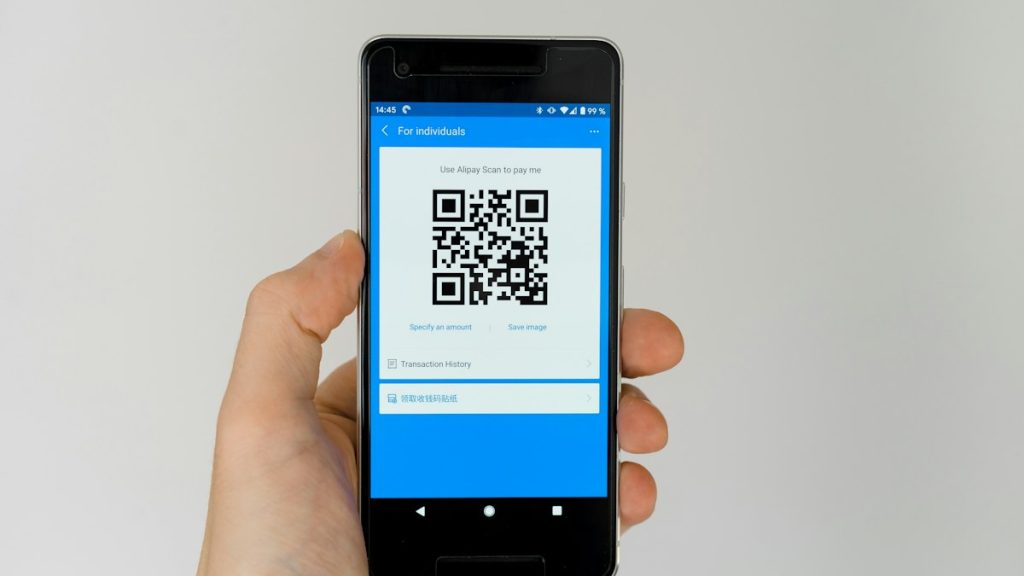
Coges el móvil para consultar una lista de precios o pagar un servicio. Aparece un enlace, lo abres y, unos segundos después, una página te pide los datos de tu tarjeta. ¿Cómo sabes que has llegado donde debías?
Los códigos QR nos ahorran tener que teclear. Y eso es precisamente de lo que se aprovechan los estafadores: el destino está oculto en un dibujo que no podemos leer a simple vista. Un entorno familiar, un logotipo o nuestras prisas pueden hacer que el siguiente clic parezca algo obvio.
En el Informe de Defensa Digital de Microsoft de 2026 se recogen más de 145 millones de detecciones de ataques de phishing a través de códigos QR por parte de Microsoft Defender para Office 365, entre julio de 2025 y junio de 2026. Se trata de detecciones en este sistema concreto, no de un número equivalente de víctimas ni de pérdidas económicas demostradas.
¿Qué es el «quishing», en pocas palabras?
Es el phishing que utiliza códigos QR para llevarte a la trampa. En lugar de un enlace en un mensaje, ves un cuadradito que puede estar en un papel impreso, una pegatina o una pantalla. La página que se abre puede imitar un servicio conocido y solicitarte información.
El hecho de que la cámara haya reconocido un código no garantiza quién lo ha creado. En el iPhone, por ejemplo, la aplicación Cámara muestra un enlace al contenido reconocido. El reconocimiento y la apertura del enlace son pasos en los que hay que tener cuidado.
La pegatina que puede cambiar el destino
La FTC estadounidense ha advertido de casos en los que unos estafadores han cubierto los códigos QR de los parquímetros con su propio código. La advertencia no significa que todos los códigos QR en espacios públicos sean sospechosos. Sin embargo, pone de manifiesto por qué debemos prestar atención también a la ubicación física en la que se encuentra.
Fíjate si hay una segunda pegatina encima de la original, si está pegada de forma descuidada o si hay alguna incongruencia con el resto de la señalización. Una impresión nítida por sí sola no basta para confiar en un código. Si algo te llama la atención, pregunta al responsable en lugar de intentar realizar el pago «a ver qué pasa».
Las cinco comprobaciones que debes hacer antes de facilitar información
- Piensa en el contexto. ¿Esperabas este código QR? ¿Tiene que ver con lo que estás intentando hacer o ha aparecido de repente junto con una amenaza, un regalo o un supuesto problema urgente?
- Fíjate en la dirección real. Si aparece una vista previa, léela. Presta atención a los pequeños cambios en las letras. Si está cortada o no entiendes el destino, utiliza otra ruta.
- Comprueba si la solicitud tiene sentido. ¿Por qué una simple visualización de un catálogo requiere una contraseña de correo electrónico? ¿Por qué un folleto informativo pide que se instale una aplicación?
- No te fíes solo de las apariencias. Un logotipo copiado no prueba la identidad. Tampoco el HTTPS garantiza que la empresa que hay detrás de la página sea legítima: solo indica que la conexión está cifrada.
- Confírmalo a través de un canal conocido. Para cuentas y pagos, abre la aplicación que ya utilizas o la dirección oficial conocida. No llames al número que te da el mensaje sospechoso.
Un ejemplo cotidiano que vale la pena recordar
Imagina que estás en una tienda y escaneas un código para acceder al catálogo. La página te pide primero que inicies sesión con tu correo electrónico y contraseña. La cuestión no es si la pantalla tiene un aspecto profesional. Es por qué se necesita esa información para una acción tan sencilla.
Pregunta al personal si ese es realmente el procedimiento. Una breve aclaración puede ahorrarte muchas más molestias.
Si ya has escaneado, fíjate en lo que has hecho exactamente
- Solo has visto la vista previa: no sigas adelante si el destino te parece dudoso. La aparición de un enlace no prueba que se trate de una intrusión.
- Has abierto una página sin facilitar datos: ciérrala. No aceptes descargas, instalaciones ni autorizaciones. El mero hecho de abrirla no basta para concluir que te han robado la cuenta.
- Has facilitado tu contraseña: Accede a través del servicio oficial, cámbiala y comprueba la actividad, los dispositivos conectados y los datos de recuperación. Cámbiala también en cualquier otro sitio donde la hayas utilizado.
- Has facilitado datos de pago o has autorizado una transacción: Ponte en contacto inmediatamente con tu banco a través de un canal oficial y explica lo que ha ocurrido.
- Has instalado algo: es necesario revisar el dispositivo. No instales ninguna «herramienta de limpieza» adicional que te sugiera la misma página sospechosa.
Google, en sus instrucciones para cuentas comprometidas, destaca la importancia de revisar los incidentes de seguridad, los dispositivos y la información de recuperación. Cambiar la contraseña es importante, pero también debes comprobar qué más puede haber cambiado.
Si utilizas códigos QR en tu empresa
Ayuda al cliente a saber qué se abrirá: escribe junto al código la dirección oficial y su finalidad. Comprueba los materiales impresos en el local y prueba el recorrido tras cualquier cambio. No añadas pasos innecesarios que soliciten información sin un motivo claro.
Fotografía ilustrativa: Markus Winkler / Unsplash. No representa ningún caso de fraude registrado.